GSM : quelle est l’histoire de Cato Networks ?
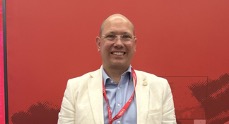
A. P. : c’est tout d’abord une aventure humaine et technologique. Quand j’ai rejoint l’entreprise il y a cinq ans et demi, nous étions aux prémices du SASE (Secure Access Service Edge) en France. Fondée par Shlomo Kramer, d’origine israélienne et aujourd’hui internationale, la société reste indépendante. Nous sommes aujourd’hui près de 2 000 collaborateurs, contre 250 à mon arrivée, avec plus de 700 clients en France.
GSM : quelle est la promesse du SASE ?
A. P. : donner une visibilité claire sur le réseau et les usages, et offrir à l’utilisateur la même expérience où qu’il se trouve. Ce que nous venons gommer, c’est la complexité de l’empilement des briques technologiques. Nous réunissons nativement le réseau, le SD-WAN et les fonctions de sécurité, fondées sur le zero trust, dans une seule plateforme, avec une console unique et un backbone privé de plus de cent points de présence, indépendant de l’internet public.
Protéger en 45 minutes
GSM : Que présentez-vous aux Assises ?
A. P. : Notre moteur d’inspection repose depuis l’origine sur l’IA. Nous l’avons enrichi d’une approche de prévention agentique et nous nous engageons à protéger nos clients en 45 minutes contre une vulnérabilité nouvellement identifiée, car les attaquants utilisent eux aussi l’IA pour trouver des failles plus vite. Nous avons par ailleurs intégré en six mois la solution d’une société acquise l’an dernier, qui sécurise les prompts des utilisateurs comme les services d’IA que les entreprises conçoivent elles-mêmes.
GSM : pouvez vous citer un succès récent ?
A. P. : un client qui nous a confié sa politique zero trust pour sécuriser l’accès de ses nombreux développeurs.
GSM : irez-vous vers la détection et la réponse sur les terminaux ?
A. P. : non, nous gardons notre ADN réseau et sécurité, et privilégions les alliances, notamment avec des éditeurs de EDR, dont nous croisons les métadonnées avec les nôtres.
Cap sur le temps réel
GSM : votre feuille de route pour 2027 ?
A. P. : étendre notre protection à l’internet des objets, essentiel pour l’industrie et la logistique, et surtout accélérer l’investigation. Beaucoup de clients envoient nos données vers un centre opérationnel de sécurité externalisé, ce qui crée un temps de latence entre corrélation et remédiation. Nous avons à cœur de faire de la remédiation en temps réel, et non du post-traitement.
GSM : qu’attendez-vous de ces Assises ?
A. P. : c’est notre première présence avec un vrai stand (hors Start Up). Nous voulons gagner en notoriété, par notre empreinte technologique et la satisfaction de nos clients.
« Ce que nous venons gommer, c’est la complexité de l’empilement des briques technologiques. »
Repères :
Près de 2 000 collaborateurs · Plus de 700 clients en France · Plus de 100 points de présence.
Propos recueillis par Eric Singer, aux Assises de la cybersécurité 2026, à Monaco.